
DragonDoll: lo spyware Android che si finge un aggiornamento Chrome e legge Telegram, WhatsApp e Signal in 26 Paesi
Positive Technologies (PT ESC) scopre DragonDoll, uno spyware Android distribuito come falso aggiornamento Chrome che abusa dell'AccessibilityService per leggere Telegram, WhatsApp e Signal in oltre 26 Paesi, Russia...

CVSS 10 senza PoC pubblico: la corsa contro il tempo sulla falla critica di SAP Commerce Cloud
Una vulnerabilità critica (CVSS 10.0) nell'estensione Data Hub Adapter di SAP Commerce Cloud è sotto attacco attivo appena tre giorni dopo la patch, senza alcun proof-of-concept pubblico in...

HoneyMyte aggiorna CoolClient: la backdoor di Mustang Panda ora si nasconde con un rootkit kernel
Il gruppo APT cinese HoneyMyte (Mustang Panda) ha potenziato la sua backdoor CoolClient con un driver kernel firmato che nasconde processi, file e traffico C2. Analisi tecnica completa...

Tczew sotto attacco (di nuovo): dentro la campagna filorussa che sabota le centrali polacche
Il 10 agosto una centrale idroelettrica vicino Danzica è stata sabotata per la seconda volta da hacker filorussi, che questa volta hanno colpito l'impianto a pieno regime. Il...

StormEncryptor: come l’ex affiliato Medusa Storm-1175 ha trasformato N-central in un launchpad ransomware
Microsoft attribuisce a Storm-1175, gruppo legato alla Cina e già affiliato Medusa, lo sfruttamento della falla CVE-2026-18577 in N-able N-central per distribuire il nuovo ransomware StormEncryptor a cascata...

UNC6671 non è mai morta: dietro Redact, Pink, Helix e Falcon c’è sempre BlackFile
Google Threat Intelligence Group svela come il gruppo di estorsione UNC6671, dato per chiuso a maggio con il ritiro del brand BlackFile, sia in realtà proseguito sotto quattro...
La chiamata del finto incidente: quando la voce clonata inganna la famiglia
La chiamata del finto incidente: quando la voce clonata inganna la famiglia Immagina di rispondere al telefono. Dall'altra parte c'è...
La truffa del bancomat sui siti di annunci: quando il compratore perfetto è troppo bello per essere vero
La truffa del bancomat sui siti di annunci: quando il compratore perfetto è troppo bello per essere vero Hai messo...
Il falso supporto tecnico parte da uno schermo bloccato: ecco com’è andata a Marco
Il falso supporto tecnico parte da uno schermo bloccato: ecco com'è andata a Marco Lo scareware arriva senza alcun preavviso....
MX Linux 25.3 arriva con Debian 13.7 e importanti aggiornamenti
MX Linux 25.3 aggiorna la serie Infinity con Debian 13.7, Linux 6.12, nuove utility MX e miglioramenti per hardware recente.L'articolo...
Windows 11, KB5124008 e la Machine Identity Isolation: quando l’update rompe il trust con Active Directory
L'update di settembre KB5124008 può interrompere il trust relationship con Active Directory sui client con Credential Guard e Machine Identity...
CISA Orders Forensic Checks as Three Linux Kernel Flaws Face Active Exploitation
CISA has added three Linux kernel vulnerabilities to its Known Exploited Vulnerabilities catalog and ordered covered agencies to patch and...
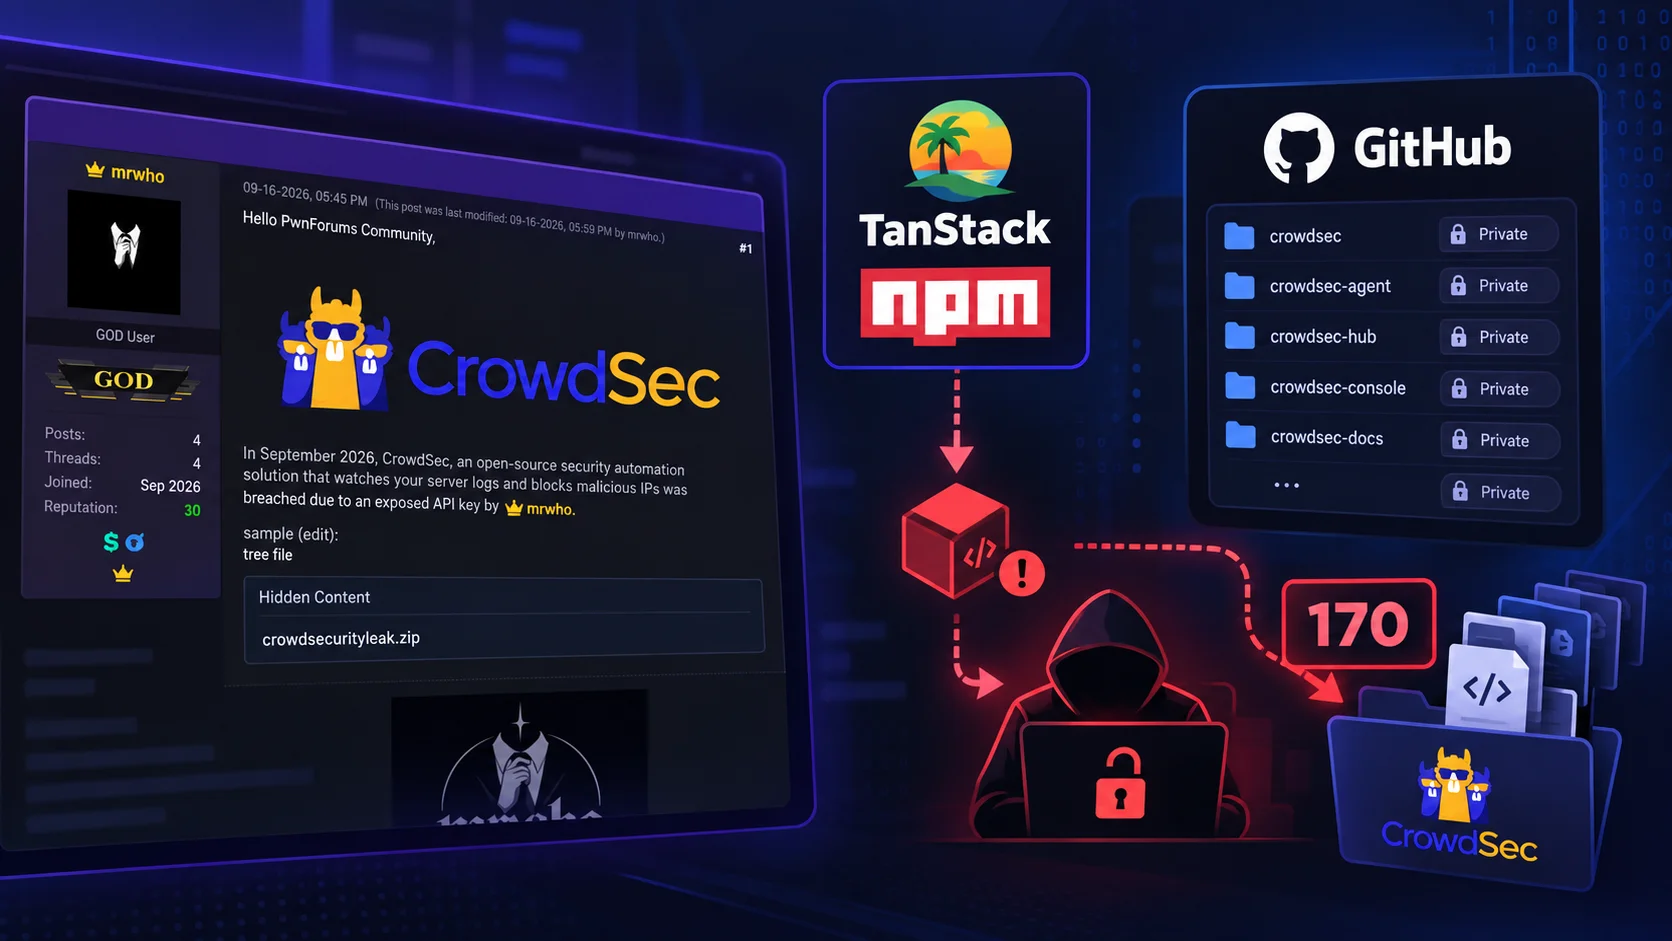
TanStack Supply-Chain Breach Exposes 170 Private CrowdSec Repositories
CrowdSec says attackers cloned roughly 170 private GitHub repositories after stealing an OAuth token through the TanStack npm supply-chain compromise....